
微信惊现超级漏洞:语音电话成账号失守新途径
2026-09-15 03:17:02未知 作者:徽声在线
微信惊现“超级漏洞”:一通语音电话,账号瞬间失守
近期,安全研究机构Calif Research公布了一项令人震惊的攻击演示——WeWorm漏洞。该漏洞的可怕之处在于,攻击者仅需向你发起一通微信语音电话,无需你进行任何操作,如接听、点击链接、输入密码或接收验证码,甚至在电话还在响铃时,你的微信账号就已被成功劫持。
微信遭遇超级漏洞危机
更为恐怖的是,被劫持的账号会自动向下一个目标发起语音电话,以相同的方式继续传播,形成链式反应。这种攻击方式不仅跨越了安卓与苹果两大操作系统,实现了无缝传播,更像蠕虫病毒一样在设备间肆意蔓延。
这个漏洞究竟有多可怕?
首先,它实现了零接触攻击。与以往的网络攻击不同,此次攻击无需用户点击钓鱼链接或查看不明文件,只需手机响起,便已中招。攻击者一旦获得微信的完全控制权,便能随意浏览你的聊天记录,甚至以你的名义发送消息、拨打电话,你的微信身份就这样被悄然盗取。
其次,该漏洞防不胜防。其攻击机制发生在响铃阶段,恶意数据在你接听电话前便已潜入微信的处理流程。虽然挂断电话有可能中断攻击,但必须迅速果断,否则一旦迟疑,便可能错失良机。若攻击者选择在你熟睡时发起攻击,等你迷迷糊糊摸到手机时,可能早已为时已晚。
此外,该漏洞还具备跨品牌传播能力。一般的手机漏洞往往仅影响某一操作系统,而此次发现的蠕虫病毒却能在安卓与iOS之间自由穿梭,如同其名字一般,在设备间蠕来蠕去,令人防不胜防。
版本更新提示
据徽声在线了解,Android 8.0.77与iOS 8.0.76版本已对该漏洞进行了修复。然而,微信在更新说明中仅轻描淡写地提及“修复了一些已知问题”,并未详细说明此次修复的具体内容。
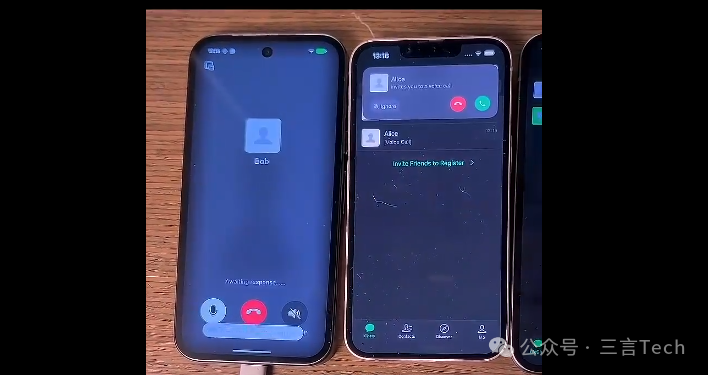
值得一提的是,此次漏洞的发现竟源于AI技术。Calif研究团队透露,今年7月,他们的AI系统率先发现了这一漏洞,随后经过人工确认与利用,最终将其公之于众。
幸运的是,此次漏洞被安全研究者抢先发现并报告,避免了更大规模的损失。
网友热议
在评论区,一位认证为信息与通信工程相关专业的博士评论称:微信如今的代码已堆积如山,若仍坚持“小而美”的路线,隐藏的零缓冲漏洞迟早会被黑产利用,引发严重后果。
WeWorm漏洞或许只是冰山一角,微信作为拥有十几亿用户的国民应用,每一个零点击漏洞的背后,都关乎着海量用户的信息安全。
说到底,这个漏洞最令人胆寒的地方在于:一通微信电话打来,你什么都没做,仅仅是看到了这通来电,账号就已不翼而飞。无需点击链接、无需输入密码、甚至无需接听,攻击的门槛被降至最低。
更令人深思的是,挖出这个漏洞的竟是AI。AI已经能够自动挖掘0day漏洞,未来攻防的节奏只会越来越快。AI既能助好人堵漏洞,也能帮坏人找漏洞,这把双刃剑,正磨得越来越锋利。
对此,你有何看法?#


