
微信惊现超级漏洞:语音电话成账号失守“导火索”
2026-10-01 00:48:17未知 作者:徽声在线
微信惊现“超级漏洞”:一通语音电话,账号瞬间失守
近日,徽声在线从安全研究机构Calif Research处获悉,一个名为WeWorm的攻击手段被公开演示。简单来说,攻击者只需向你发起一通微信语音电话,你无需进行任何操作,无需接听、无需点击链接、无需输入密码,甚至无需接收验证码,在电话还在响铃的阶段,你的微信账号就可能已被劫持。
微信惊爆超级漏洞事件
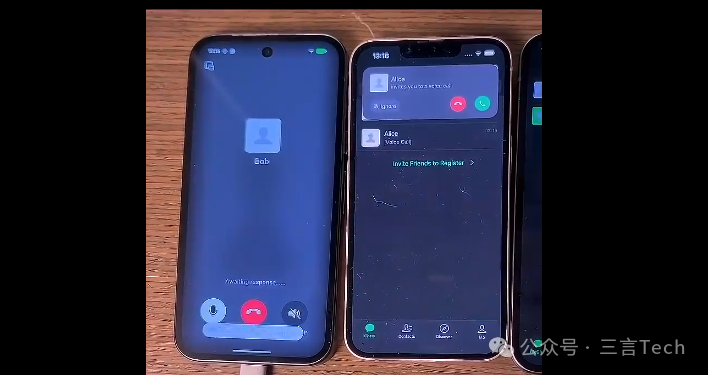
更令人震惊的是,被劫持的账号还会自动向下一个目标发起语音电话,以同样的方式继续传播,如同蠕虫一般形成链式反应。而且,这种传播方式不受手机品牌限制,安卓手机攻击苹果手机、苹果手机攻击安卓手机都能实现。
这个漏洞究竟有多可怕?
首先是零接触攻击。以往的网络攻击,或多或少都需要用户进行一些操作,比如点击钓鱼链接、查看不明文件等。但此次漏洞,只要手机响起微信语音电话的铃声,用户就可能已经中招,毫无防范之力。
一旦攻击成功,攻击者将获得微信的完全控制权。他们可以随意查看你的聊天记录,还能以你的名义发送消息、拨打电话,相当于直接盗用了你的微信身份。
其次是难以防范。该漏洞的攻击机制发生在电话响铃阶段,恶意数据在你接听电话之前就已经进入微信的处理流程。虽然挂断电话有可能中断攻击,但必须迅速果断,本质上是在与时间赛跑。如果攻击者选择在你睡觉时发起攻击,等你迷迷糊糊摸到手机时,可能攻击早已完成。
再者是跨品牌传播。一般的手机漏洞往往只影响特定品牌,要么是安卓系统,要么是苹果系统。但这个蠕虫病毒却能在安卓和iOS系统之间自由传播,就像它的名字一样,在不同设备之间“蠕来蠕去”。
版本更新提示
不过,有消息称在Android 8.0.77、iOS 8.0.76版本中已经修复了这一漏洞。但微信官方通常只会告知用户“修复了一些已知问题”,不会详细说明具体修复了哪些漏洞。
令人意外的是,这个漏洞居然是由AI发现的。Calif研究团队表示,今年7月,他们的AI系统先发现了这个漏洞,随后经过人工确认和利用测试。
幸运的是,此次漏洞是被安全研究者率先发现并报告的,避免了可能造成的更大损失。
网友热议
在评论区,一位认证为信息与通信工程相关专业博士的网友评论称:微信如今的代码已经堆积如山,如同“屎山”一般。如果仍然坚持“小而美”的路线,那些隐藏的零缓冲漏洞迟早会被黑色产业链利用,引发严重后果。
WeWorm可能仅仅是一个开始,微信作为拥有十几亿用户的国民级应用,每一个零点击漏洞的背后,都关乎着海量用户的信息安全。
说到底,这个漏洞最令人毛骨悚然的地方在于:一个微信电话打过来,你什么都没做,仅仅是看到这通来电,账号就没了。不需要点击链接、不需要输入密码、甚至不需要接听,攻击的门槛被降到了最低。
更值得深思的是,发现这个漏洞的是AI。如今AI已经能够自动挖掘0day漏洞,未来网络攻防的节奏只会越来越快。AI既能帮助好人堵住漏洞,也能被坏人利用来寻找漏洞,这把双刃剑,正变得越来越锋利。
对此,你有何看法?#


