
微信惊现超级漏洞:语音电话成账号失守“导火索”
2026-09-22 10:56:43未知 作者:徽声在线
微信惊现“超级漏洞”:一通语音电话,账号瞬间失守
近期,安全研究机构Calif Research披露了一项令人震惊的攻击演示——WeWorm漏洞。该漏洞的可怕之处在于,攻击者仅需向你发起一通微信语音电话,无需你接听、点击链接、输入密码或接收验证码,甚至在电话还在响铃阶段,你的微信账号就可能已被劫持。
微信超级漏洞引发关注
更令人担忧的是,被劫持的账号还会自动向下一个目标发起语音电话,以相同方式继续传播,形成链式反应。这种攻击方式不仅跨越安卓与苹果系统,还能在两者之间自由传播,如同蠕虫般肆虐。
这个漏洞的恐怖之处何在?
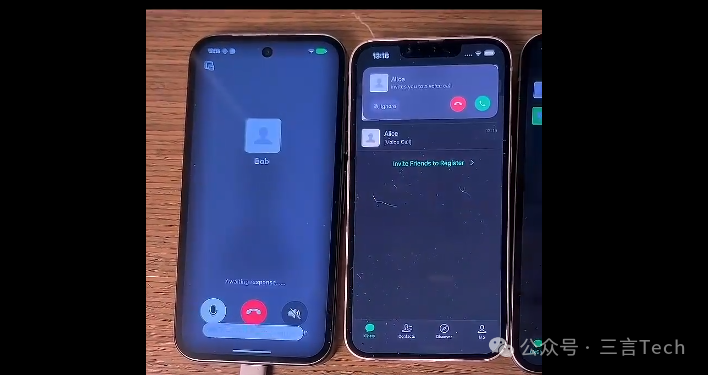
首先是零接触攻击。传统的网络攻击往往需要用户点击钓鱼链接或打开恶意文件,而WeWorm漏洞却无需任何用户操作,只要手机响起,就可能已中招。
一旦攻击成功,攻击者将获得微信的完全控制权,能够查看你的聊天记录、以你的名义发送消息或拨打电话,相当于你的微信身份被完全窃取。
其次是难以防范。漏洞利用发生在电话响铃阶段,恶意数据在你接听前就已进入微信处理流程。虽然挂断电话可能中断攻击,但需要迅速反应,否则一旦迟疑,账号就可能已被攻破。
跨品牌传播更是其一大特点。与一般手机漏洞仅影响单一系统不同,WeWorm漏洞能在安卓与iOS之间自由穿梭,如同其名,在设备间蠕来蠕去。
漏洞已修复,但微信未明示
据悉,Android 8.0.77和iOS 8.0.76版本已修复了这一漏洞。然而,微信在更新说明中仅轻描淡写地表示“修复了一些已知问题”,未明确提及此严重漏洞。
值得一提的是,这个漏洞竟是由AI发现的。Calif研究团队透露,今年7月,他们的AI系统率先发现了这一漏洞,随后经过人工确认并利用。
幸运的是,此次漏洞被安全研究者及时发现并报告,未造成更大范围的影响。
网友热议:微信代码成“屎山”,AI攻防战加剧
评论区中,一位认证为信息与通信工程相关专业的博士评论称:微信现在的代码已经堆积如山,若仍坚持“小而美”的路线,隐藏的零缓冲漏洞迟早会被黑产利用,引发严重后果。
WeWorm漏洞或许只是冰山一角。作为拥有十几亿用户的国民应用,微信的每一个零点击漏洞都关乎海量用户的信息安全。
此次漏洞最令人胆寒的是:一通微信电话打来,你什么都没做,仅仅是看到了来电显示,账号就可能已失守。无需点击链接、无需输入密码、甚至无需接听,攻击门槛被降至最低。
更引人深思的是,挖出这个漏洞的是AI。AI已经能够自动挖掘0day漏洞,未来攻防战的节奏只会越来越快。AI既能助好人堵漏洞,也能帮坏人找漏洞,这把双刃剑正磨得越来越锋利。
对此,你有何看法?#


