
微信惊现超级漏洞:语音电话成账号被盗新途径
2026-09-18 09:45:55未知 作者:徽声在线
微信惊现“超级漏洞”:一通语音电话,账号竟被悄然掌控
近期,安全研究机构Calif Research披露了一项令人震惊的发现——名为WeWorm的攻击方式。简而言之,攻击者只需向你发起一通微信语音电话,无需你接听、点击链接、输入密码或接收验证码,甚至在电话尚未接通、仍在响铃阶段,你的微信账号就可能已被劫持。
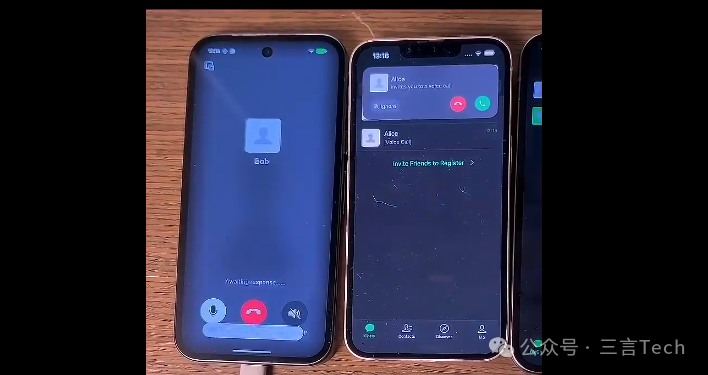
微信遭遇超级漏洞危机
更为可怕的是,被劫持的账号还会自动向下一个目标发起语音电话,以相同手法继续传播,形成类似蠕虫的链式反应。这种攻击方式不仅能在安卓与苹果设备间自由穿梭,无差别感染,其传播速度与范围均令人咋舌。
这个漏洞究竟有多恐怖?
首先,它实现了真正的零接触攻击。相较于以往需要用户点击钓鱼链接或打开恶意文件的攻击方式,WeWorm漏洞只需手机响起,用户便已陷入危险之中,毫无防备。
一旦攻击得逞,攻击者将完全掌控你的微信账号,能够随意浏览聊天记录、以你的名义发送消息或拨打电话,你的微信身份在不知不觉中被盗用。
其次,该漏洞防不胜防。其攻击机制发生在响铃阶段,恶意数据在用户接听前便已潜入微信处理流程。虽然挂断电话可能中断攻击,但需迅速反应,否则一旦错过时机,后果不堪设想。若攻击者在用户熟睡时发起攻击,用户醒来时可能已为时已晚。
再者,该漏洞具有跨品牌传播能力。与一般手机漏洞仅影响单一操作系统不同,WeWorm蠕虫病毒能在安卓与iOS系统间自由传播,如同其名,在设备间肆意蔓延。
版本更新提示
据悉,Android 8.0.77与iOS 8.0.76版本已对该漏洞进行了修复。然而,微信官方仅以“修复了一些已知问题”轻描淡写地带过,未引起用户足够重视。
令人意外的是,这个漏洞竟是由AI率先发现的。Calif研究团队透露,今年7月,他们的AI系统先检测到了这一漏洞,随后经过人工确认与利用验证。
幸运的是,此次漏洞被安全研究者及时发现并上报,避免了更大规模的损失。
网友热议
有认证为信息与通信工程相关专业的博士在评论区指出:微信当前代码已堆积如山,若仍坚持“小而美”的开发路线,隐藏的零缓冲漏洞迟早会被黑产利用,引发严重后果。
WeWorm或许只是冰山一角,微信作为拥有十几亿用户的国民应用,每一个零点击漏洞的背后,都关乎海量用户的信息安全。
归根结底,这个漏洞最令人胆寒之处在于:一通微信电话打来,你无需任何操作,仅是看到来电显示,账号便已沦陷。无需点击链接、无需输入密码、甚至无需接听,攻击门槛被降至最低。
更引人深思的是,挖掘出这个漏洞的竟是AI。AI已具备自动挖掘0day漏洞的能力,未来攻防节奏只会愈发迅速。AI既能助好人堵漏洞,也能被坏人利用找漏洞,这把双刃剑正日益锋利。
对此,你有何看法?#


